(4.70/5) 3432 reseñas en Google
Para empresas Alta distribuidores
¿Podemos ayudarte?
Mi cuenta Mis pedidos
 PC de sobremesa
 Portátiles
 Monitores PC
 Componentes para PC
 Ordenadores al por mayor
 Tablets
 Lo más vendido
Cómo mejorar la seguridad informática de tu PYME sin tener un departamento IT
¿Tu empresa está realmente preparada para afrontar los riesgos informáticos actuales? Descubre qué aspectos debes revisar, qué medidas priorizar y cómo mejorar la seguridad de tu PYME paso a paso.
676 0
La seguridad informática ya no es una preocupación exclusiva de las grandes compañías. Hoy, cualquier empresa que gestione información de clientes, proveedores, empleados o documentación financiera necesita proteger sus sistemas para garantizar la continuidad de su actividad.
Sin embargo, la realidad de muchas pequeñas y medianas empresas es muy distinta. La mayoría no dispone de un departamento IT propio, ni de personal especializado que supervise los equipos, gestione las actualizaciones o implante políticas de ciberseguridad.
Eso no significa que estén condenadas a asumir más riesgos. Al contrario, y es que con una estrategia bien planificada, una infraestructura informática adecuada y unas pocas buenas prácticas es posible reducir gran parte de las amenazas más habituales sin realizar grandes inversiones.
La clave está en entender que la seguridad informática no empieza con un antivirus. Empieza mucho antes: con los equipos sobre los que trabaja la empresa, el sistema operativo que utilizan, la forma en la que se almacenan los datos y la manera en la que se gestiona el acceso a la información.
En esta guía descubrirás qué medidas ofrecen un mayor impacto, cuáles deberían ser prioritarias para una PYME de entre 10 y 30 empleados y cómo construir una base tecnológica segura que pueda crecer al ritmo de tu empresa.
¿Por qué las PYMES también son un objetivo?
Existe la falsa creencia de que los ciberdelincuentes solo buscan grandes empresas. La realidad es mucho más sencilla: la mayoría de los ataques actuales son automatizados.
Los atacantes no necesitan conocer tu negocio ni saber quién eres. Utilizan herramientas que analizan miles de equipos conectados a Internet buscando sistemas sin actualizar, contraseñas débiles o configuraciones inseguras.
Por eso, una pequeña empresa puede resultar tan interesante como una gran organización si presenta vulnerabilidades fáciles de aprovechar.
Además, las PYMES suelen compartir algunas características que aumentan su exposición:
- Equipos informáticos adquiridos en momentos diferentes.
- Sistemas operativos con varios años de antigüedad.
- Ausencia de procedimientos de revisión.
- Falta de tiempo para mantener la infraestructura.
- Recursos económicos limitados para realizar renovaciones completas.
La buena noticia es que la mayoría de estos problemas pueden resolverse mediante una planificación adecuada, sin necesidad de crear un departamento IT interno.
La seguridad informática empieza por la infraestructura
Cuando se habla de proteger una empresa, muchas conversaciones empiezan hablando de antivirus, firewalls o programas de seguridad. Sin embargo, todas esas herramientas trabajan sobre una base: los equipos informáticos de la empresa. Si esa base presenta problemas, el resto de medidas pierde eficacia.
Por ejemplo, de poco sirve instalar soluciones de seguridad avanzadas si parte del parque informático utiliza sistemas operativos que ya no reciben soporte, no permite activar funciones de cifrado, presenta un rendimiento insuficiente para trabajar con normalidad o mezcla equipos domésticos y profesionales con configuraciones completamente diferentes.
Por este motivo, una estrategia de seguridad siempre debería comenzar revisando la infraestructura tecnológica existente.
¿Qué debería revisar una PYME?
Antes de invertir en nuevas herramientas, conviene responder a algunas preguntas sencillas:
- ¿Todos los equipos utilizan una versión de Windows con soporte?
- ¿Disponen de Windows 11 Pro cuando el entorno de trabajo requiere funciones profesionales como BitLocker o la administración mediante políticas?
- ¿Los ordenadores ofrecen un rendimiento adecuado para las aplicaciones que utiliza la empresa?
- ¿Existe una planificación para sustituir los equipos más antiguos?
- ¿Todo el parque informático mantiene una configuración similar o cada ordenador funciona de una forma diferente?
Responder a estas cuestiones permite detectar rápidamente los puntos débiles de la infraestructura.
Trabajar con equipos profesionales marca la diferencia
No todos los ordenadores están diseñados para el mismo tipo de uso. Los equipos destinados al mercado doméstico responden perfectamente a necesidades personales, pero una empresa suele requerir características adicionales relacionadas con la administración, la estabilidad y la seguridad.
Por ello, cada vez más organizaciones apuestan por equipos profesionales, preparados para soportar jornadas intensivas, facilitar la gestión y ofrecer funciones orientadas al entorno empresarial.
Además, actualmente no es necesario realizar una gran inversión para acceder a este tipo de hardware. Los ordenadores reacondicionados permiten incorporar portátiles y ordenadores de gama empresarial con una excelente relación entre prestaciones, fiabilidad y coste. Esto facilita que muchas PYMES puedan renovar su infraestructura sin comprometer su presupuesto.
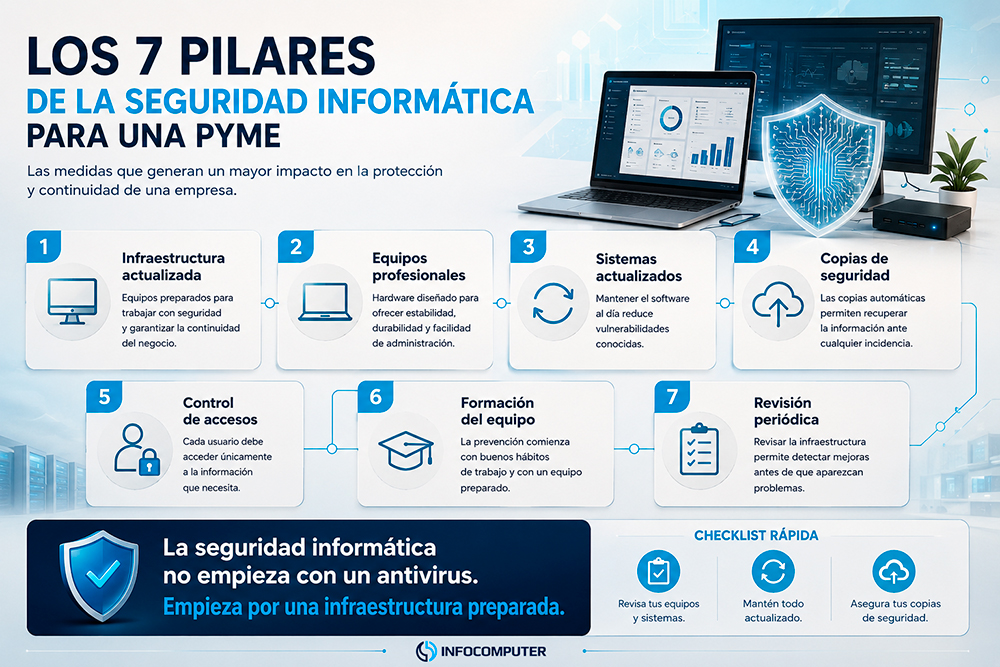
Los 7 pilares de la seguridad informática para una PYME
No todas las medidas de seguridad ofrecen el mismo impacto. Cuando los recursos son limitados, conviene centrarse primero en aquellas acciones que reducen más riesgos y que, además, pueden mantenerse fácilmente con el paso del tiempo.
Estos son los siete pilares sobre los que debería apoyarse cualquier pequeña o mediana empresa.
1. Mantener un parque informático actualizado
Un parque informático homogéneo resulta mucho más sencillo de administrar, mantener y proteger.
Cuando cada empleado trabaja con un ordenador diferente, adquirido en años distintos y con configuraciones completamente diferentes, aumentan las incidencias y resulta más difícil aplicar políticas comunes de seguridad.
Por ese motivo, conviene revisar periódicamente:
- La antigüedad de cada equipo.
- La versión del sistema operativo instalada.
- El estado del almacenamiento.
- La memoria disponible para las aplicaciones actuales.
- La compatibilidad con las funciones de seguridad más recientes.
No se trata de sustituir todos los equipos cada pocos años. Lo recomendable es establecer un plan de renovación progresivo, priorizando aquellos ordenadores que ya limitan el trabajo diario o que no pueden seguir recibiendo las actualizaciones necesarias.
| Situación detectada | Riesgo | Recomendación |
|---|---|---|
| Equipos con sistemas sin soporte | Vulnerabilidades conocidas | Planificar la renovación y migrar a sistemas compatibles. |
| Ordenadores muy antiguos | Bajo rendimiento e incompatibilidades | Priorizar su sustitución por equipos profesionales. |
| Parque informático muy heterogéneo | Mayor complejidad de gestión | Unificar progresivamente los modelos utilizados. |
| Equipos domésticos mezclados con profesionales | Dificultad para aplicar políticas comunes | Estandarizar la infraestructura. |
2. Actualizar sistemas y aplicaciones
Las actualizaciones corrigen errores, mejoran el rendimiento e incorporan parches frente a vulnerabilidades descubiertas por los fabricantes. Sin embargo, muchas empresas continúan posponiéndolas porque consideran que interrumpen el trabajo diario.
El problema es que una actualización pendiente durante meses puede convertirse en una puerta de entrada para un ataque automatizado.
Una política sencilla consiste en:
- Activar las actualizaciones automáticas siempre que sea posible.
- Programarlas fuera del horario laboral.
- Revisar periódicamente que todos los equipos las reciben correctamente.
- Actualizar también navegadores, aplicaciones y herramientas de productividad.
Mantener los sistemas actualizados es una de las medidas más eficaces y económicas para reducir riesgos.
3. Proteger la información mediante cifrado
Los datos son uno de los activos más importantes de cualquier empresa. Por ello, además de proteger el acceso mediante contraseñas, resulta recomendable utilizar tecnologías de cifrado que impidan acceder a la información almacenada en caso de pérdida o robo de un equipo.
En entornos Windows, funciones como BitLocker permiten cifrar el contenido del disco para que solo las personas autorizadas puedan consultarlo.
Esta medida adquiere todavía más importancia cuando los empleados trabajan fuera de la oficina o utilizan portátiles durante desplazamientos.
4. Automatizar las copias de seguridad
Las copias de seguridad siguen siendo la mejor garantía para recuperar la actividad tras un fallo técnico, un borrado accidental o un incidente de seguridad.
No obstante, muchas empresas descubren demasiado tarde que sus copias no funcionan o que únicamente almacenaban la información en el mismo equipo donde se produjo el problema.
Una estrategia eficaz debería:
- Realizarse de forma automática.
- Almacenar varias versiones de los archivos.
- Guardar al menos una copia fuera de la oficina.
- Comprobar periódicamente que la restauración funciona correctamente.
Las copias de seguridad no deben entenderse como una tarea puntual, sino como un proceso continuo que forme parte del funcionamiento habitual de la empresa.
5. Gestionar correctamente usuarios y permisos
Con el paso del tiempo es habitual que las empresas acumulen cuentas que ya no utilizan, accesos concedidos para proyectos concretos o permisos superiores a los realmente necesarios. Esta situación incrementa el riesgo de accesos no autorizados y dificulta la administración de los sistemas.
Una revisión periódica debería comprobar:
- Qué empleados mantienen acceso a cada recurso.
- Qué cuentas ya no deberían existir.
- Qué permisos pueden simplificarse.
- Qué usuarios necesitan autenticación multifactor.
Reducir el número de accesos innecesarios simplifica la gestión y mejora la seguridad de toda la organización.
6. Formar a los empleados
La tecnología por sí sola no evita todos los problemas. Un correo fraudulento, una contraseña compartida o la instalación de una aplicación desconocida pueden generar incidencias incluso cuando la infraestructura está correctamente configurada.
Por ello, resulta recomendable dedicar unos minutos cada cierto tiempo a recordar aspectos básicos como:
- Cómo identificar mensajes sospechosos.
- Qué hacer antes de abrir un archivo adjunto.
- La importancia de utilizar contraseñas robustas.
- Cuándo comunicar una posible incidencia.
- Cómo proteger la información cuando se trabaja fuera de la oficina.
Una plantilla informada constituye una de las mejores capas de protección para cualquier empresa.
7. Revisar periódicamente toda la infraestructura
La seguridad informática no es un proyecto que termina una vez configurados los equipos. La empresa evoluciona constantemente: incorpora nuevos empleados, sustituye ordenadores, implanta aplicaciones y modifica sus procesos.
Por eso conviene realizar una revisión periódica que permita comprobar:
- Qué equipos conviene renovar.
- Qué sistemas necesitan actualizarse.
- Qué usuarios ya no deberían tener acceso.
- Qué procedimientos pueden simplificarse.
- Qué nuevas necesidades han aparecido con el crecimiento de la empresa.
Una revisión preventiva siempre resulta más sencilla y económica que tener que resolver un problema cuando la actividad ya se ha visto afectada.
Plan de acción: cómo mejorar la seguridad informática de tu empresa en 30 días
Uno de los errores más habituales es pensar que mejorar la seguridad informática implica desarrollar un proyecto largo, complejo y costoso. En realidad, muchas de las medidas que ofrecen un mayor impacto pueden implantarse en pocas semanas si se siguen unas prioridades claras.
El siguiente plan está pensado para pequeñas y medianas empresas que no disponen de un departamento IT propio y necesitan avanzar de forma progresiva, sin interrumpir su actividad.
Semana 1: conoce el estado real de tu infraestructura
Antes de tomar decisiones conviene saber exactamente con qué equipos y sistemas cuenta la empresa.
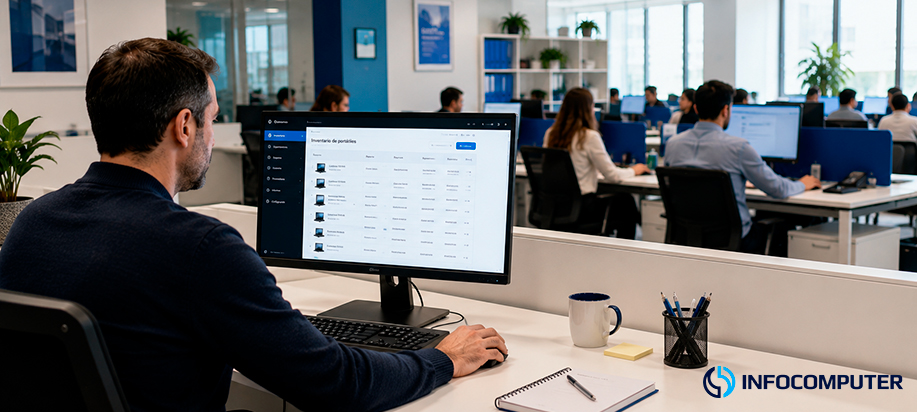
Prepara un inventario sencillo donde aparezcan:
- Todos los ordenadores y portátiles en uso.
- Su antigüedad aproximada.
- La versión del sistema operativo instalada.
- Los empleados que utilizan cada equipo.
- Las aplicaciones críticas para el negocio.
- Los sistemas donde se almacena la información.
En muchas empresas este ejercicio ya pone de manifiesto situaciones que habían pasado desapercibidas: ordenadores que nunca se actualizan, equipos muy antiguos, usuarios que ya no trabajan en la organización o dispositivos que almacenan información sensible sin ningún tipo de protección adicional.
Semana 2: actualiza la infraestructura
Una vez identificado el punto de partida, el siguiente paso consiste en reforzar la base tecnológica.
Las prioridades deberían centrarse en:
- Actualizar todos los sistemas operativos compatibles.
- Eliminar software que ya no se utiliza.
- Activar las actualizaciones automáticas.
- Comprobar que los equipos cumplen los requisitos necesarios para trabajar con seguridad.
- Identificar qué ordenadores deberían sustituirse durante los próximos meses.
No es necesario renovar todo el parque informático de una sola vez. De hecho, la mayoría de las PYMES obtiene mejores resultados planificando una renovación gradual, sustituyendo primero los equipos que presentan mayores limitaciones.
Semana 3: protege la información de la empresa
Con la infraestructura preparada, llega el momento de proteger el activo más importante: los datos.
Durante esta fase conviene:
- Configurar una estrategia de copias de seguridad.
- Revisar los permisos de acceso de todos los usuarios.
- Eliminar cuentas que ya no sean necesarias.
- Activar el cifrado de los equipos compatibles.
- Implementar autenticación multifactor en los servicios más importantes.
Estas medidas ayudan a minimizar el impacto de pérdidas de información, robos de credenciales o accesos no autorizados.
Semana 4: establece una rutina de mantenimiento
La seguridad informática no termina cuando todo está configurado correctamente. Para mantener un entorno seguro es recomendable establecer una pequeña rutina de revisión que incluya:
- Comprobar que las copias de seguridad siguen funcionando.
- Verificar que todos los equipos reciben actualizaciones.
- Revisar usuarios y permisos.
- Analizar el estado del parque informático.
- Planificar las futuras renovaciones.
Convertir estas tareas en un hábito evita que pequeños problemas se acumulen con el paso del tiempo hasta convertirse en incidencias mucho más difíciles de resolver.
¿Qué medidas deberías priorizar si el presupuesto es limitado?
No todas las inversiones generan el mismo beneficio. Cuando el presupuesto es ajustado, conviene comenzar por aquellas actuaciones que ofrecen una mayor mejora en la protección de la empresa.
| Prioridad | Acción | Beneficio principal |
|---|---|---|
| Muy alta | Actualizar los equipos y sistemas operativos | Reduce vulnerabilidades conocidas. |
| Muy alta | Implantar copias de seguridad automáticas | Protege la continuidad del negocio. |
| Muy alta | Revisar el estado del parque informático | Permite planificar renovaciones antes de que aparezcan problemas. |
| Alta | Activar el cifrado de los equipos | Protege la información en caso de pérdida o robo. |
| Alta | Revisar usuarios y permisos | Reduce accesos innecesarios. |
| Media | Formación básica para empleados | Disminuye errores humanos. |
| Media | Documentar procedimientos | Facilita el mantenimiento futuro. |
Errores que conviene evitar
Muchas incidencias no se producen por ataques especialmente sofisticados, sino por decisiones cotidianas que parecen poco importantes.
Esperar a que un ordenador deje de funcionar
Retrasar la renovación del parque informático hasta que un equipo se avería suele provocar interrupciones inesperadas y obliga a tomar decisiones con prisas. Planificar la sustitución de los equipos con antelación permite distribuir la inversión y mantener una infraestructura mucho más estable.
Pensar que todos los ordenadores ofrecen las mismas prestaciones
Un equipo diseñado para un uso doméstico y un ordenador profesional pueden parecer similares a simple vista, pero existen diferencias importantes relacionadas con la fiabilidad, la administración y las funciones orientadas al entorno empresarial.
Elegir equipos adecuados desde el principio simplifica enormemente la gestión futura.
No revisar quién tiene acceso a la información
Las empresas cambian constantemente. Nuevos empleados se incorporan, otros abandonan la organización y determinados proyectos finalizan. Revisar periódicamente los permisos evita mantener accesos innecesarios durante años.
Confiar únicamente en el antivirus
El antivirus forma parte de la estrategia de protección, pero por sí solo no evita la mayoría de los problemas. La seguridad depende del conjunto: infraestructura, actualizaciones, copias de seguridad, usuarios, procedimientos y equipos preparados para trabajar en un entorno profesional.
No planificar el crecimiento tecnológico
Cada nuevo empleado incorpora un ordenador más, nuevas cuentas y nuevas necesidades. Cuando este crecimiento no se organiza, el parque informático termina siendo difícil de administrar y aparecen incidencias con mayor frecuencia.
Disponer de una estrategia de renovación y estandarización facilita el trabajo diario y reduce el tiempo dedicado al mantenimiento.
Cómo saber si ha llegado el momento de renovar el parque informático
Muchas empresas retrasan la renovación de sus equipos porque estos siguen encendiéndose y permiten realizar las tareas habituales. Sin embargo, que un ordenador siga funcionando no significa que continúe siendo la mejor opción para un entorno profesional.
Con el paso del tiempo aparecen limitaciones que afectan tanto a la productividad como a la seguridad. Detectarlas a tiempo permite planificar la sustitución de los equipos de forma gradual, evitando inversiones imprevistas y reduciendo el riesgo de incidencias.
Estas son algunas señales que indican que ha llegado el momento de revisar el parque informático.
El rendimiento ha disminuido de forma evidente
Cuando los empleados necesitan varios minutos para iniciar el equipo, abrir aplicaciones o cambiar entre diferentes programas, la pérdida de productividad comienza a ser significativa.
Pequeñas esperas repetidas decenas de veces cada día terminan suponiendo muchas horas de trabajo perdidas a lo largo del año.
Los equipos ya no reciben soporte
Trabajar con sistemas operativos o componentes que han dejado de recibir actualizaciones implica asumir riesgos innecesarios.
Además de las cuestiones relacionadas con la seguridad, también pueden aparecer problemas de compatibilidad con nuevas aplicaciones o con futuras versiones del software utilizado por la empresa.
Existen demasiados modelos diferentes
Es habitual que una PYME compre ordenadores cuando surge una necesidad concreta. Como consecuencia, al cabo de unos años conviven equipos de distintos fabricantes, generaciones y configuraciones.
Esta situación dificulta el mantenimiento, complica la resolución de incidencias y hace más lenta cualquier tarea de administración. Un parque informático homogéneo permite trabajar de forma mucho más eficiente y simplifica futuras ampliaciones.
La empresa ha crecido
Cuando aumenta el número de empleados también cambian las necesidades tecnológicas. Lo que funcionaba correctamente con cinco personas puede quedarse corto cuando trabajan veinte usuarios compartiendo recursos, aplicaciones y documentación.
Revisar la infraestructura tras una etapa de crecimiento ayuda a detectar necesidades antes de que aparezcan problemas de rendimiento o de organización.
¿Por qué cada vez más empresas apuestan por equipos reacondicionados?
Durante los últimos años, muchas organizaciones han dejado de asociar el reacondicionado con equipos de segunda mano sin garantías. Hoy, los ordenadores profesionales reacondicionados se han convertido en una alternativa habitual para renovar infraestructuras tecnológicas de forma eficiente.
La diferencia está en el origen del equipo y en el proceso de revisión realizado antes de su comercialización. Cuando proceden de un especialista en reacondicionamiento profesional, estos equipos han sido revisados, verificados y preparados para volver a trabajar en entornos empresariales.
Esto permite acceder a gamas profesionales que originalmente estaban destinadas al mercado corporativo y que destacan por su robustez, facilidad de mantenimiento y larga vida útil.
Entre sus principales ventajas destacan:
- Muy buena relación entre prestaciones y coste.
- Hardware diseñado para un uso profesional intensivo.
- Posibilidad de renovar varios equipos con un presupuesto más contenido.
- Reducción del impacto ambiental al prolongar la vida útil de dispositivos perfectamente funcionales.
- Mayor facilidad para homogeneizar el parque informático de la empresa.
Para muchas PYMES, esta opción permite acceder a una infraestructura moderna sin necesidad de realizar una inversión tan elevada como la que supondría adquirir equipos completamente nuevos.
Checklist: comprueba el estado de la seguridad informática de tu empresa
Si quieres obtener una visión rápida de la situación actual de tu empresa, responde a las siguientes preguntas.
| Pregunta | Sí | No |
|---|---|---|
| ¿Todos los equipos utilizan un sistema operativo con soporte? | ☐ | ☐ |
| ¿El parque informático tiene una antigüedad similar? | ☐ | ☐ |
| ¿Las copias de seguridad se realizan automáticamente? | ☐ | ☐ |
| ¿Se revisan periódicamente los permisos de acceso? | ☐ | ☐ |
| ¿Los empleados conocen las normas básicas de seguridad? | ☐ | ☐ |
| ¿Existe un plan para renovar los equipos más antiguos? | ☐ | ☐ |
| ¿La empresa puede recuperar rápidamente la información si se produce una incidencia? | ☐ | ☐ |
Si has respondido "No" a varias de estas preguntas, probablemente ha llegado el momento de revisar tu infraestructura informática y definir un plan de mejora adaptado a las necesidades de tu empresa.
Conclusión
La seguridad informática no depende únicamente de instalar nuevas herramientas o reaccionar cuando aparece un problema. Se construye día a día, empezando por una infraestructura sólida, equipos preparados para un entorno profesional y una planificación que permita mantener el parque informático actualizado.
Las pequeñas y medianas empresas no necesitan disponer de un gran departamento IT para trabajar con seguridad. Lo realmente importante es establecer prioridades, revisar periódicamente el estado de los equipos y adoptar medidas que reduzcan el riesgo de forma constante.
Planificar la renovación de la infraestructura, mantener los sistemas actualizados y trabajar con equipos profesionales son decisiones que no solo mejoran la seguridad. También aumentan la productividad, reducen incidencias y facilitan el crecimiento futuro de la empresa.
En InfoComputer ayudamos a empresas de todos los tamaños a modernizar su infraestructura informática con ordenadores de sobremesa reacondicionados y portátiles reacondicionados preparados para trabajar en entornos empresariales y con una excelente relación entre rendimiento, fiabilidad y coste.
Si necesitas asesoramiento para planificar la renovación de tu parque informático, nuestro equipo puede ayudarte a encontrar la solución que mejor se adapte a las necesidades de tu empresa. Contacta con nosotros y te ayudaremos a mejorar la seguridad de tus equipos.
También te puede interesar...
Más del autor
Últimos artículos